WordPress-Sicherheit
WordPress-Sicherheit –
was deine Website
wirklich schützt.
WordPress ist sicher, wenn es gepflegt wird. Die meisten gehackten Seiten haben dieselbe Ursache: veraltete Plugins, schwache Passwörter oder ein Theme ohne Updates. Sicherheit ist keine einmalige Einstellung, sondern eine Gewohnheit.
- seit 2011 Websites für mehr Sichtbarkeit
- rund 200 betreute Websites
- 5,0 bei Google
Die wichtigsten Schutzmaßnahmen
Was wirklich schützt.
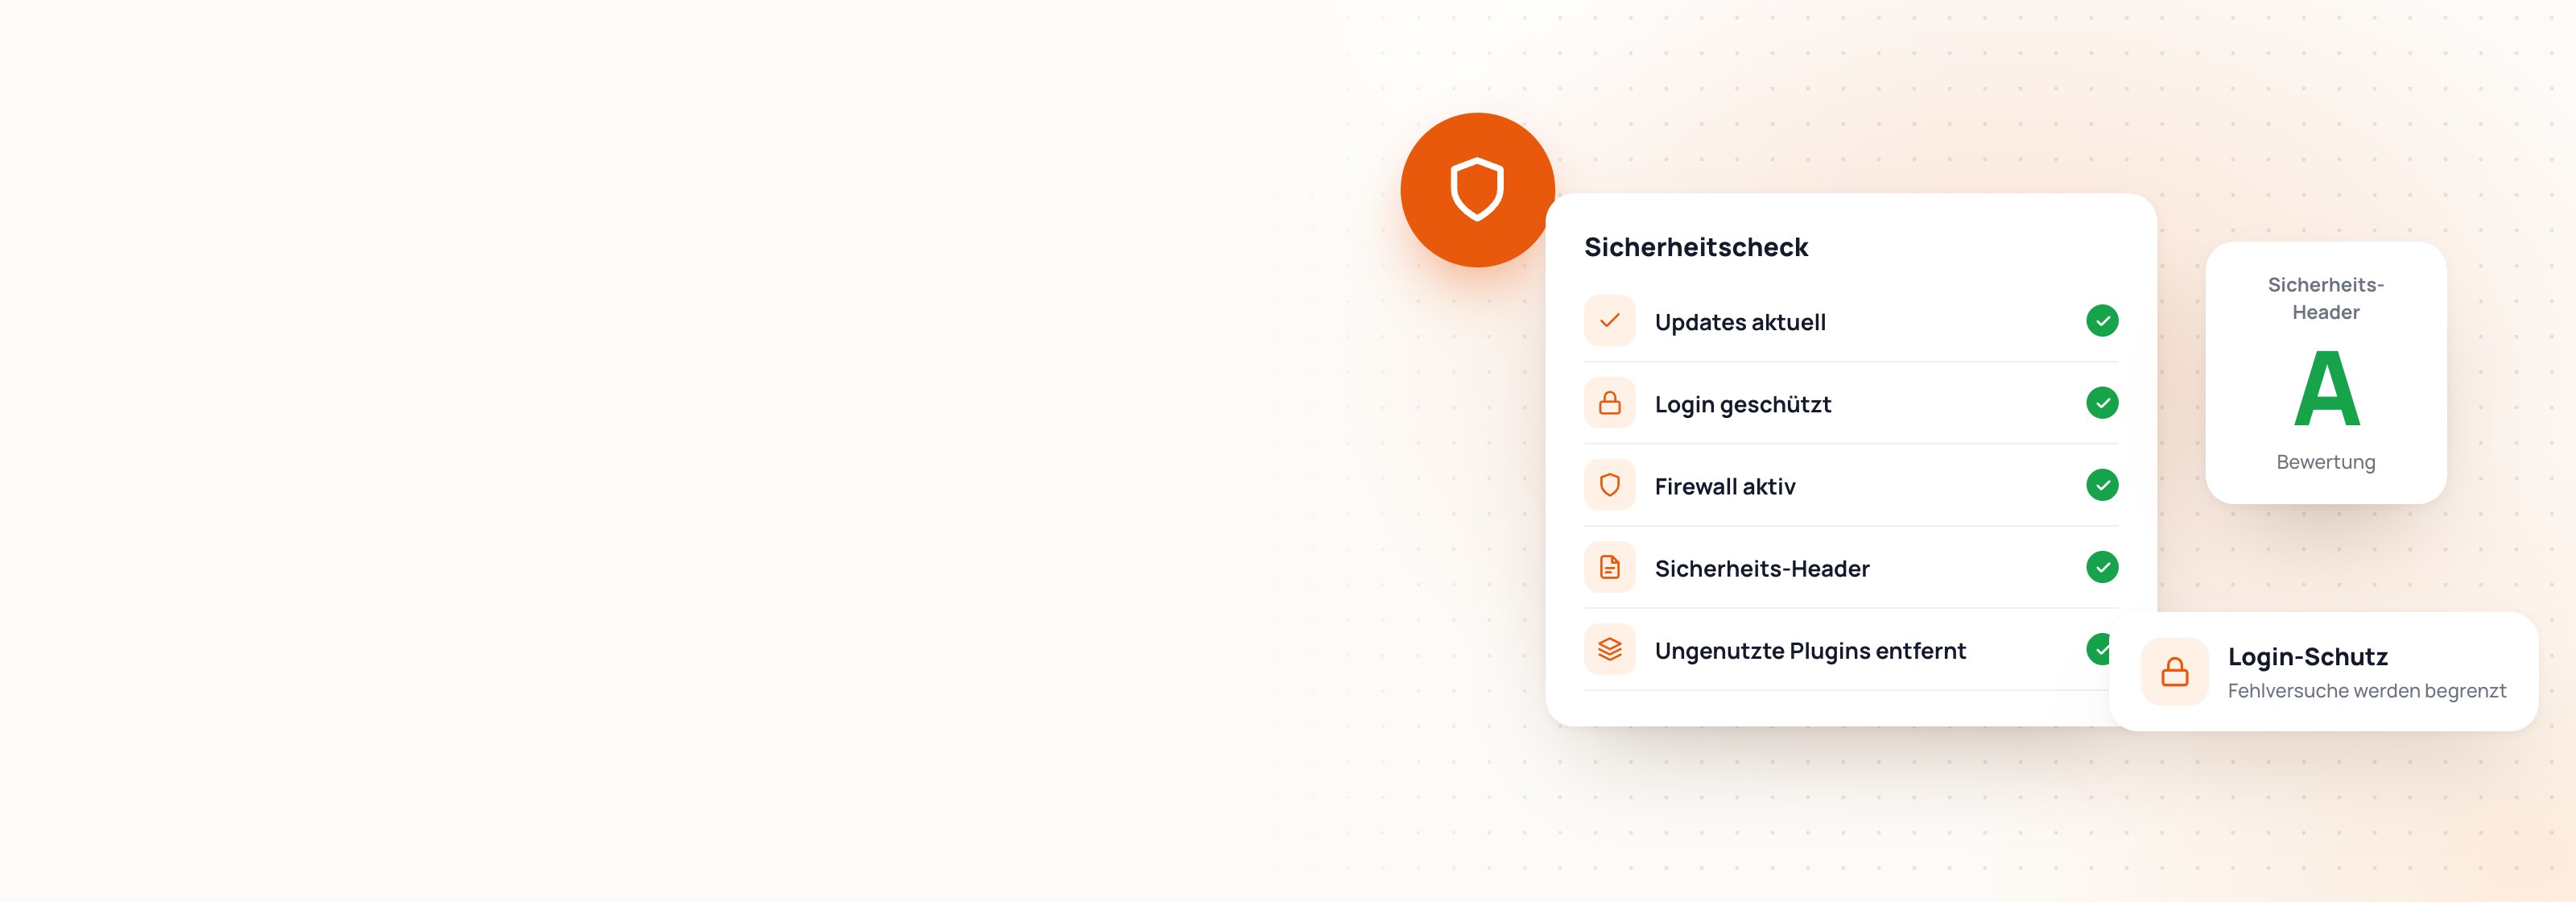
An erster Stelle stehen regelmäßige Updates und das Entfernen nicht genutzter Plugins. Dazu kommen ein geschützter Login mit Begrenzung von Fehlversuchen, eine Web-Application-Firewall, sichere Dateirechte und Sicherheits-Header, die Browser anweisen, wie sie mit deiner Seite umgehen sollen. Bei einem Kunden habe ich so die Bewertung auf securityheaders.com auf Note A gebracht.
- Regelmäßige Updates
- Geschützter Login
- Web-Application-Firewall
- Sicherheits-Header
Sicherheit als Teil der Wartung
Alles in der Wartung
enthalten.
All das ist in meiner WordPress-Wartung enthalten. Wenn du willst, prüfe ich deine Seite vorab und sage dir, wo sie heute angreifbar ist.
FAQ
Häufige Fragen zur Sicherheit.
Reicht ein Sicherheits-Plugin?
Es hilft, ersetzt aber keine Updates und keine saubere Grundkonfiguration.
Wie erkenne ich, ob meine Seite gehackt ist?
Typische Zeichen sind fremde Links, Weiterleitungen auf andere Seiten oder Warnungen von Google. Mehr dazu unter „Website gehackt“.
Bereit für den nächsten Schritt?
Lass uns über
deine Website sprechen.
Ich schaue mir deine Seite an und sage dir ehrlich, was zu tun ist – mit festem Angebot.